Μια νέα κρίσιμη ευπάθεια με την ονομασία PHP2Shell έφερε ξανά στο προσκήνιο ένα θέμα που συχνά παραμένει αόρατο για τον ιδιοκτήτη μιας ιστοσελίδας:
Η ασφάλεια ενός site δεν εξαρτάται μόνο από όσα βλέπουμε μέσα στο διαχειριστικό του.
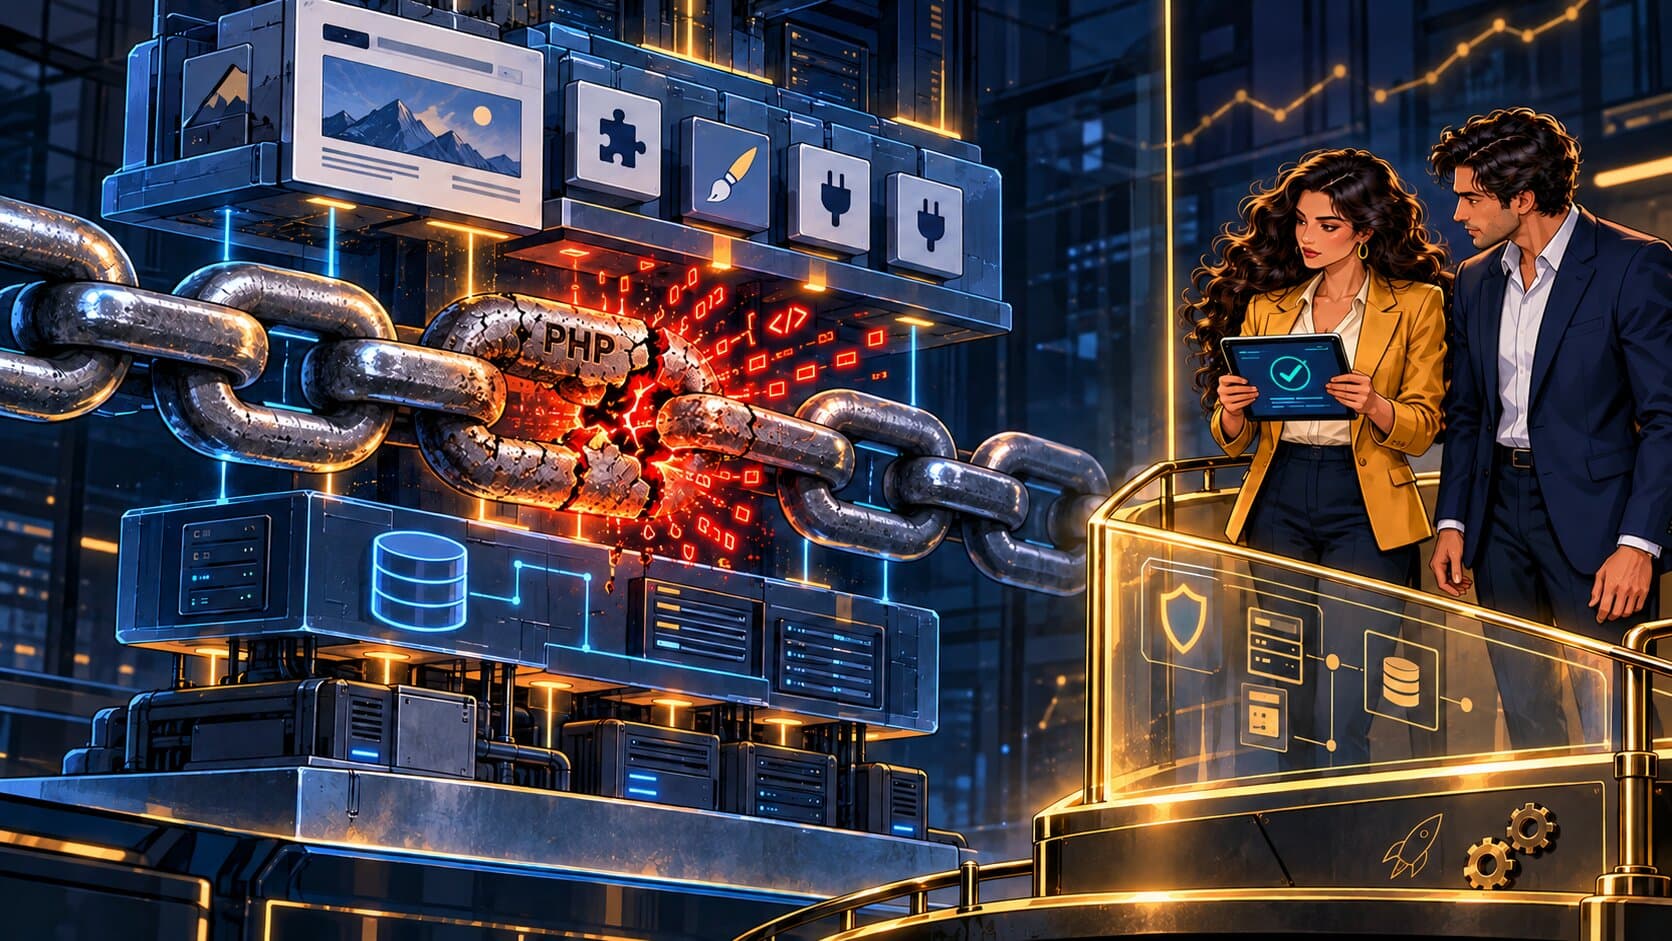
Το PHP2Shell δεν αποτελεί ευπάθεια του WordPress ούτε κάποιου συγκεκριμένου plugin. Αφορά την ίδια την PHP, τη γλώσσα πάνω στην οποία λειτουργούν το WordPress και πολλά ακόμη συστήματα διαχείρισης περιεχομένου.
Αυτό σημαίνει ότι ακόμη και ένα ενημερωμένο WordPress site μπορεί να επηρεάζεται, εάν ο server στον οποίο φιλοξενείται χρησιμοποιεί ευάλωτη έκδοση της PHP.
Τι είναι το PHP2Shell;
Το PHP2Shell είναι η ονομασία που δόθηκε σε δύο κρίσιμες ευπάθειες ασφαλείας:
Οι ευπάθειες μπορούν, υπό συγκεκριμένες συνθήκες, να επιτρέψουν σε έναν μη εξουσιοδοτημένο εισβολέα να εκτελέσει δικό του κώδικα στον server.
Με απλά λόγια, ο επιτιθέμενος ενδέχεται να μπορέσει να αποκτήσει πρόσβαση ή έλεγχο σε ένα σύστημα χωρίς να διαθέτει κωδικό διαχειριστή.
Η σοβαρότητα των ευπαθειών έχει αξιολογηθεί με βαθμό 9,2 στα 10, ενώ έχουν ήδη καταγραφεί προσπάθειες εκμετάλλευσής τους. Για τον λόγο αυτό κυκλοφόρησαν επείγουσες ενημερώσεις ασφαλείας στις 21 Οκτωβρίου 2026.
Επηρεάζεται το WordPress;
Ναι, μπορεί να επηρεάζεται — αλλά χρειάζεται να γίνει μια σημαντική διευκρίνιση.
Το πρόβλημα δεν βρίσκεται στον κώδικα του WordPress. Βρίσκεται στο περιβάλλον PHP που το WordPress χρειάζεται για να λειτουργήσει.
Ένα WordPress site αποτελείται συνήθως από διαφορετικά επίπεδα:
- Τον πυρήνα του WordPress
- Το ενεργό theme
- Τα εγκατεστημένα plugins
- Τη βάση δεδομένων
- Τον web server
- Την έκδοση και τη διαμόρφωση της PHP
- Το περιβάλλον φιλοξενίας
Η ενημέρωση μόνο του WordPress, των plugins ή του theme δεν διορθώνει το PHP2Shell. Η ευάλωτη έκδοση της PHP πρέπει να αντικατασταθεί ή να έχει λάβει το κατάλληλο patch από τον πάροχο φιλοξενίας.
Σε ορισμένες διαμορφώσεις server, μια επίθεση μπορεί να φτάσει στην PHP πριν ξεκινήσει καν να εκτελείται ο κώδικας του WordPress. Επομένως, κανένα plugin ασφαλείας δεν μπορεί από μόνο του να θεωρηθεί ολοκληρωμένη προστασία απέναντι στη συγκεκριμένη ευπάθεια.
Ποιες εκδόσεις διορθώνουν το πρόβλημα;
Η επίσημη ομάδα της PHP κυκλοφόρησε τις ακόλουθες διορθωμένες εκδόσεις:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Για παλαιότερες εκδόσεις μπορεί να απαιτείται ειδικό patch από τον πάροχο του λειτουργικού συστήματος ή της υπηρεσίας hosting.
Αν μια ιστοσελίδα εξακολουθεί να λειτουργεί σε παλιά και μη υποστηριζόμενη έκδοση PHP, η ασφαλέστερη επιλογή είναι η μετάβαση σε σύγχρονη, υποστηριζόμενη έκδοση — εφόσον βέβαια το WordPress, το theme και τα plugins παραμένουν συμβατά.
Και εδώ ακριβώς εμφανίζεται ένα συνηθισμένο πρόβλημα παλαιών WordPress εγκαταστάσεων: μια απαραίτητη αναβάθμιση της PHP μπορεί να προκαλέσει ασυμβατότητες με εγκαταλελειμμένα plugins ή παλιό custom code.
Πώς μπορείτε να ελέγξετε την έκδοση PHP;
Μέσα από το WordPress μπορείτε να μεταβείτε:
Εργαλεία → Υγεία ιστοτόπου → Πληροφορίες → Server
Εκεί εμφανίζεται συνήθως η έκδοση PHP που χρησιμοποιεί η ιστοσελίδα.
Ωστόσο, ο αριθμός της έκδοσης δεν δίνει πάντα ολόκληρη την εικόνα. Ορισμένοι hosting providers εφαρμόζουν διορθώσεις ασφαλείας σε παλαιότερες εκδόσεις χωρίς να αλλάζουν άμεσα τον βασικό αριθμό τους.
Γι’ αυτό η ουσιαστική ερώτηση προς τον πάροχο φιλοξενίας είναι:
Έχουν εφαρμοστεί οι διορθώσεις για τα CVE-2026-109618 και CVE-2026-109619 στον PHP server που φιλοξενεί την ιστοσελίδα μου;
Μια γενική απάντηση όπως «οι servers μας ενημερώνονται τακτικά» δεν επιβεβαιώνει απαραίτητα ότι έχει εγκατασταθεί το συγκεκριμένο patch.
Τι πρέπει να κάνετε τώρα;
Εάν διαχειρίζεστε επαγγελματική ιστοσελίδα WordPress:
- Ελέγξτε ποια έκδοση PHP χρησιμοποιεί το site.
- Επικοινωνήστε με τον hosting provider και ζητήστε επιβεβαίωση για τα δύο συγκεκριμένα CVE.
- Δημιουργήστε πρόσφατο off-site backup αρχείων και βάσης δεδομένων.
- Ενημερώστε WordPress, plugins και themes, παρότι αυτές οι ενημερώσεις δεν διορθώνουν από μόνες τους το PHP2Shell.
- Ελέγξτε τους λογαριασμούς διαχειριστών για άγνωστους χρήστες.
- Εξετάστε πρόσφατες αλλαγές σε αρχεία και logs, ειδικά εάν ο server παρέμεινε εκτεθειμένος.
- Μην θεωρήσετε ένα firewall πλήρη λύση. Μπορεί να περιορίσει μέρος του κινδύνου, αλλά δεν αντικαθιστά την ενημέρωση της PHP.
Εάν το hosting είναι πλήρως διαχειριζόμενο, πιθανότατα η ενημέρωση πραγματοποιείται από τον πάροχο. Αυτό όμως αξίζει να επιβεβαιωθεί και όχι απλώς να θεωρηθεί δεδομένο.
Γιατί το πρόβλημα είναι μεγαλύτερο από μία ενημέρωση;
Το PHP2Shell είναι ένα συγκεκριμένο περιστατικό, αλλά αναδεικνύει ένα ευρύτερο ζήτημα στον τρόπο με τον οποίο έχουν κατασκευαστεί πολλές επαγγελματικές ιστοσελίδες.
Ο ιδιοκτήτης βλέπει ένα WordPress dashboard και θεωρεί ότι διαχειρίζεται ένα ενιαίο προϊόν. Στην πραγματικότητα, η λειτουργία του site μπορεί να εξαρτάται από διαφορετικούς προμηθευτές και επίπεδα:
- Άλλος αναπτύσσει το CMS
- Άλλος το theme
- Άλλοι τα plugins
- Άλλος διαχειρίζεται τον server
- Άλλος παρέχει το hosting
- Και συχνά κανείς δεν έχει συνολική ευθύνη για ολόκληρο το σύστημα
Όταν εμφανίζεται μια κρίσιμη ευπάθεια, το βασικό ερώτημα δεν είναι μόνο «υπάρχει διαθέσιμη ενημέρωση;».
Είναι και το εξής:
Ποιος γνωρίζει ότι πρέπει να την εφαρμόσει και ποιος έχει αναλάβει να ελέγξει ότι όλα συνεχίζουν να λειτουργούν σωστά μετά από αυτή;
Πώς διαφέρει ο τρόπος που κατασκευάζουμε ιστοσελίδες
Οι ιστοσελίδες που σχεδιάζουμε και αναπτύσσουμε στη Liberty Studio δεν αποτελούν εγκαταστάσεις WordPress και δεν βασίζονται στην αρχιτεκτονική που αφορά το συγκεκριμένο περιστατικό.
Επομένως, το PHP2Shell δεν επηρεάζει τα έργα μας.
Δεν υπάρχει στον πυρήνα τους η συγκεκριμένη γλώσσα εκτέλεσης, ούτε ένα σύνολο από themes και plugins διαφορετικών κατασκευαστών που πρέπει να παραμένουν συμβατά μεταξύ τους.
Αυτό δεν σημαίνει ότι οποιαδήποτε σύγχρονη ιστοσελίδα είναι αυτομάτως απρόσβλητη από κάθε μελλοντικό κίνδυνο. Κάθε ψηφιακό σύστημα χρειάζεται υπεύθυνη ανάπτυξη, ενημερωμένες εξαρτήσεις, σωστή υποδομή και συνεχή επίβλεψη.
Η διαφορά βρίσκεται στον έλεγχο της αρχιτεκτονικής.
Κάθε λειτουργία εντάσσεται συνειδητά στο έργο. Δεν προστίθεται επειδή «υπήρχε ένα plugin». Δεν εγκαθίστανται γενικά πακέτα με δεκάδες δυνατότητες όταν το site χρειάζεται μόνο μία. Δεν εξαρτάται η βιωσιμότητα ολόκληρης της ιστοσελίδας από το αν ένας τρίτος δημιουργός θα συνεχίσει να συντηρεί ένα πρόσθετο.
Η μικρότερη και πιο ελεγχόμενη επιφάνεια δεν εξαφανίζει την ανάγκη για ασφάλεια. Μειώνει όμως τις περιττές εξαρτήσεις και μας επιτρέπει να γνωρίζουμε με σαφήνεια τι λειτουργεί πίσω από κάθε έργο.
Το «ενημερωμένο» δεν σημαίνει πάντα ασφαλές
Ένα πράσινο μήνυμα που αναφέρει ότι «όλα είναι ενημερωμένα» αφορά συνήθως όσα μπορεί να δει και να διαχειριστεί το WordPress.
Δεν επιβεβαιώνει απαραίτητα ότι:
- Ο server έχει λάβει όλες τις απαραίτητες διορθώσεις
- Η έκδοση PHP εξακολουθεί να υποστηρίζεται
- Τα αντίγραφα ασφαλείας λειτουργούν πραγματικά
- Δεν υπάρχουν εγκαταλελειμμένα plugins
- Οι λογαριασμοί χρηστών παραμένουν ασφαλείς
- Οι ρυθμίσεις του hosting είναι σωστές
- Κάποιος παρακολουθεί ενεργά την υγεία του συστήματος
Η πραγματική ασφάλεια δεν είναι μία ένδειξη μέσα σε ένα dashboard. Είναι διαδικασία και ευθύνη.
Είναι τελικά το WordPress ανασφαλές;
Όχι από μόνο του.
Το WordPress μπορεί να λειτουργήσει με ασφάλεια όταν ο πυρήνας, τα plugins, το theme, η PHP, ο server και το hosting συντηρούνται σωστά.
Το πρόβλημα είναι ότι αυτή η συντήρηση συχνά δεν είναι τόσο απλή ή τόσο «αυτόματη» όσο παρουσιάζεται κατά την πώληση μιας οικονομικής ιστοσελίδας.
Μια χαμηλή αρχική τιμή μπορεί να αποκρύπτει ένα διαρκές κόστος ενημερώσεων, ελέγχων συμβατότητας, hosting και τεχνικής επίβλεψης. Όσο αυξάνονται τα plugins και οι διαφορετικές εξαρτήσεις, τόσο αυξάνονται και τα σημεία που χρειάζονται παρακολούθηση.
Το PHP2Shell δεν είναι λόγος πανικού. Είναι όμως ένας πολύ καλός λόγος να γνωρίζετε πώς είναι πραγματικά κατασκευασμένη η ιστοσελίδα της επιχείρησής σας και ποιος έχει την ευθύνη όταν κάτι κρίσιμο αλλάξει.
Η ασφάλεια δεν είναι ακόμη ένα plugin
Μια επαγγελματική ιστοσελίδα δεν είναι μόνο η εικόνα που εμφανίζεται στην οθόνη.
Είναι η αρχιτεκτονική, η υποδομή, οι εξαρτήσεις, η συντήρηση και οι άνθρωποι που γνωρίζουν πώς συνδέονται όλα αυτά μεταξύ τους.
Στη Liberty Studio σχεδιάζουμε κάθε έργο ως ένα ολοκληρωμένο ψηφιακό σύστημα — όχι ως μια έτοιμη εγκατάσταση που γεμίζει σταδιακά με πρόσθετα.
Γιατί η ασφάλεια δεν πρέπει να προστίθεται εκ των υστέρων.
Πρέπει να αποτελεί μέρος της αρχιτεκτονικής από την πρώτη ημέρα.